扫码访问
近期,CertiK 研究团队在 EdgeTPU 中发现两项安全漏洞,编号 CVE-2026-0150、CVE-2026-0153,漏洞风险等级分别为High和Critical。相关成果获得Google官方致谢,并收录于2026年6月Security Bulletin。这是一项针对 EdgeTPU 底层基础设施的漏洞研究,揭示出 AI 行业的核心转变:AI 安全防护重心,已从单纯保护 AI 模型,拓展至守护整套 AI 系统。
两项漏洞成因各不相同,但暴露相似风险:攻击者有机会利用 Android 系统与EdgeTPU 之间的交互接口,突破原有安全隔离机制,在负责AI推理的高权限芯片中执行任意代码,或访问其中的敏感数据。该漏洞并非代表所有搭载 AI 芯片的设备都存在同类隐患,但给企业带来重要启示。随着AI 更广泛应用于人脸识别、身份核验、端侧推理等关键业务,过去被视作可信底座的底层硬件组件,同样需要接受独立安全审计。
本次研究还揭示出企业安全评估中容易被忽视的问题:许多企业习惯按应用、API、基础设施、硬件组件拆分开展安全检测。但黑客不会受系统边界限制,可能借助各组件之间的接口与信任关系,将多个看似独立的环节串联成完整攻击路径。真正值得关注的风险,往往隐藏在这些跨越系统边界的交互之中。
当前 AI 产业正从内容生成向任务执行演进,AI Agent 的发展也进一步扩大了系统攻击面。以往大模型多用于问答、文案生成等辅助场景;如今 越来越多的AI Agent 开始连接数据库、调用第三方 API,逐步参与支付、身份认证、资产管理等核心业务。系统获得的操作权限越多,安全风险随之上升。
相关行业调研数据也印证了这一趋势:McKinsey发布的《The state of AI in 2025》报告显示,88% 企业已在至少一项业务场景部署 AI,超六成企业开始探索 AI Agent 落地;Google Cloud 调研则指出,83% 受访企业认为现有基础设施需要大幅升级,才能支撑 AI Agent 规模化应用。在此背景下,企业需要验证的不再只是模型输出是否可靠,还要关注整个AI系统是否能够抵御跨组件、跨权限和跨运行环境的攻击。
AI 安全的关注范围也在持续扩大。传统 AI 安全更多聚焦提示词注入、模型越狱、训练数据投毒等模型层问题。而 随着AI 接入真实业务环境,安全团队还需要关注AI Agent 与外部系统之间的交互、工具调用权限、敏感数据访问权限,以及第三方组件可能带来的供应链风险。
目前,CertiK 的AI安全研究范围也在持续拓展。CertiK 已将 AI 应用于代码分析、漏洞检测和形式化验证等研发流程,并通过将AI集成至专有的CertiK Prover引擎,提高形式化验证效率。相关研究成果已发表于OSDI 2023、ASPLOS 2026等国际顶级计算机学术会议,并获得ASPLOS 2026 Best Paper Honorable Mention奖项。




 巨野县公安郝文静
 菏泽科创领航人彭继先
 王海明:生态文明的守望者
 崔哲:永不向命运低头
 牡丹区村民成福庆勇救溺水者
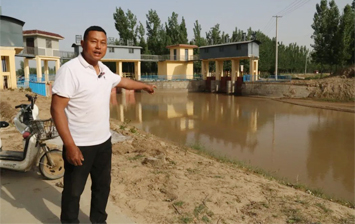 赵云剑纵身一跃救人
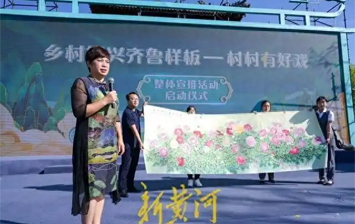 徐凤秋:让农民吃上“艺术饭”
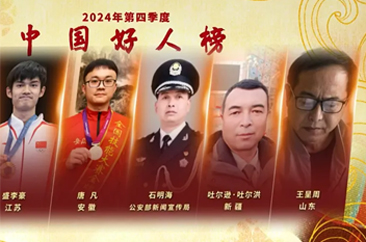 王呈周荣登“中国好人榜”
精彩评论文明上网理性发言,请遵守新闻评论服务协议
共0条评论